Alors qu’on exige CNI et selfies pour accéder aux services, des données de la Carte Avantages Jeunes étaient accessibles en clair via de simples URL publiques. Des dizaines de milliers de personnes, dont des mineurs, exposées à des risques graves.
Le scandale prend une nouvelle dimension. Alors que les usagers sont de plus en plus contraints de fournir cartes d’identité, selfies et documents officiels pour accéder à des services du quotidien, une fuite d’une gravité exceptionnelle met aujourd’hui en lumière les failles béantes de la Carte Avantages Jeunes.
Un lien menant au back-office du service aurait été diffusé par des acteurs malveillants, rendant accessibles des dizaines de milliers de documents sensibles, sans protection technique sérieuse.
Une base de données livrée en clair sur internet
Le groupe de hackers DumpSec affirme proposer à la vente une base issue d’un incident survenu début 2026, représentant environ 480 000 personnes pour un volume estimé à 924 Go. Mais au-delà des chiffres, c’est surtout la manière dont les données étaient exposées qui interroge.
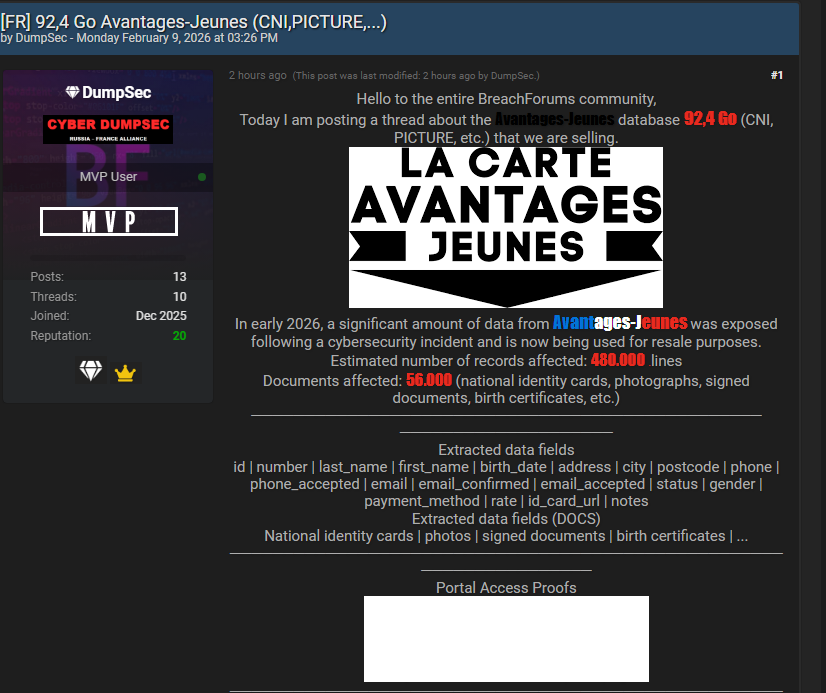
Tout serait accessible en clair, via de simples URL publiques, sans authentification robuste ni contrôle d’accès digne de ce nom. Les données concernées incluraient notamment :
- Nom et prénom ;
- Date de naissance ;
- Adresse postale ;
- Email et numéro de téléphone ;
- Méthodes de paiement ;
- Copies de CNI, photos, documents signés, actes de naissance.
Plus alarmant encore, des mineurs figureraient parmi les personnes exposées, avec des documents d’identité complets librement consultables.
« On ne parle plus de négligence »
Pour les experts interrogés, le seuil critique est clairement franchi. Là où certaines fuites relèvent de mauvaises configurations ou d’erreurs ponctuelles, l’exposition en accès direct, non protégé, de documents aussi sensibles constitue une mise en danger manifeste des personnes concernées.
Les risques sont majeurs et durables :
- Usurpation d’identité à grande échelle ;
- Fraudes administratives et bancaires ;
- Phishing ultra-ciblé, quasi indétectable ;
- Exploitation prolongée des données de mineurs.
Interpellation des autorités
Alors que les citoyens se voient imposer des procédures toujours plus intrusives pour sécuriser leur identité en ligne, cette affaire révèle un double standard préoccupant : des exigences fortes côté usagers, et une protection manifestement insuffisante côté gestionnaires de données. Une interpellation directe s’impose désormais : « Allô la CNIL ? » lance @seblatombe sur le réseau social X.
On marche sur la tête : alors qu’on nous oblige à donner nos cartes d’identité et des selfies pour accéder à des services, un hacker balance un lien du backoffice de Avantages Jeunes ; plusieurs dizaines de milliers de personnes sont concernées, dont des mineurs.
@seblatombe sur X
Tout est accessible en CLAIR via de simples URL publiques : copies de CNI, documents sensibles, sans vraie protection ni authentification sérieuse.
Là, on ne parle plus de simple négligence, mais d’une mise en danger de données ultra sensibles, y compris celles de mineurs. Allô la CNIL ?
Une enquête indépendante, des notifications officielles aux victimes et des mesures de protection renforcées apparaissent indispensables. Sans réponse rapide et transparente, cette affaire pourrait devenir l’un des plus graves scandales de données personnelles impliquant des jeunes et des mineurs en France.