La cyberattaque visant l’ANTS pourrait dépasser 11,7 millions de comptes. Un hacker affirme avoir extrait des données sensibles massives et maintenu un accès actif, soulevant des doutes sur l’ampleur réelle de l’intrusion.
La récente cyberattaque qui a visé l’agence nationale des titres sécurisés (ANTS), responsable de la gestion des demandes de cartes d’identité, passeports et permis de conduire, continue de prendre une ampleur inattendue. Détecté le Mercredi 15 Avril 2026, cet incident de sécurité avait déjà été qualifié de majeur par le Ministère de l’Intérieur, qui a confirmé publiquement l’affaire le Lundi 20 Avril 2026, évoquant « la compromission potentielle de données personnelles issues de millions de comptes d’usagers particuliers et professionnels ».
Les autorités ont rapidement communiqué sur un périmètre estimé à environ 11,7 millions de comptes touchés, comprenant des informations telles que noms, prénoms, adresses électroniques, dates de naissance ou identifiants de connexion. Pourtant, une nouvelle revendication vient compliquer le tableau et soulève des questions sur la profondeur réelle de l’intrusion.
La personne ayant déjà revendiqué la première intrusion sur le dark web, sous le pseudonyme « breach3d », affirme désormais avoir maintenu une présence active au sein du système malgré l’enquête en cours et les mesures de remédiation engagées par l’ANTS. L’auteur prétend être resté connecté et avoir extrait un volume bien plus conséquent que celui avancé.
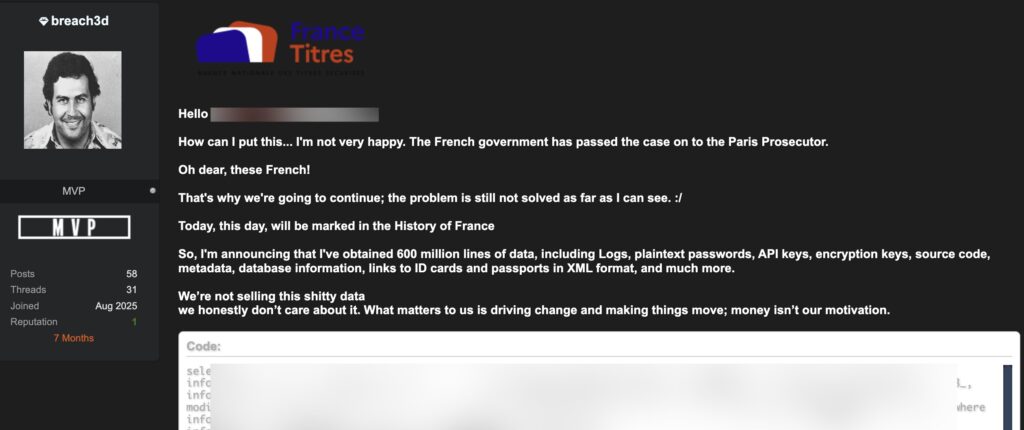
Il revendique ainsi la possession de plus de 600 millions de lignes de données, un chiffre qui dépasse les estimations gouvernementales et inclut des éléments particulièrement sensibles : logs d’activité, mots de passe en clair, clés API, clés de chiffrement, code source, métadonnées, ainsi que des liens vers des pièces d’identité et passeports au format XML.
Si ces informations étaient confirmées, elles pourraient exposer les usagers à des risques accrus d’usurpation d’identité ou de phishing sophistiqué, tout en compromettant des mécanismes techniques internes du portail ants.gouv.fr et de services interconnectés comme FranceConnect.
Une menace persistante et des interrogations sur la sécurité
Cette nouvelle déclaration intervient alors que l’ANTS avait déjà subi une cyberattaque similaire en Septembre 2025, ce qui interroge sur la robustesse des mesures de sécurité mises en place depuis. Le hacker, qui avait initialement mis en vente une base de 18 à 19 millions d’enregistrements sur des forums spécialisés, insiste sur le caractère persistant de son accès, évoquant des sessions toujours actives et des possibilités d’actions automatisées.
À ce stade, aucune vérification indépendante n’a été apportée à ces affirmations, qui restent donc non confirmées. Le parquet de Paris (Île-de-France) a néanmoins ouvert une enquête judiciaire dès le Jeudi 16 Avril 2026, tandis que l’ANTS indique contacter directement les usagers concernés à la vigilance.
Aucune intervention n’est attendue de la part des usagers. Nous leur recommandons cependant de faire preuve de la plus grande vigilance quant aux prochains messages suspects ou inhabituels qu’ils pourraient recevoir (SMS, appel, email, etc.) émanant en apparence de l’ANTS.
Agence nationale des titres sécurisés
Face à cette situation, les experts en cybersécurité rappellent l’importance d’adopter de bonnes pratiques : changement immédiat des mots de passe utilisés sur le portail ANTS, activation de l’authentification à deux facteurs dès que possible, et surveillance accrue des tentatives de fraude.