Depuis 2026, la France subit une hausse des cyberattaques touchant services publics et entreprises. Données sensibles exposées, failles répétées : la sécurité numérique apparaît fragile face à des menaces devenues permanentes.
Depuis le début de l’année 2026, la France est confrontée à une recrudescence notable des attaques informatiques. Les administrations publiques, les plateformes nationales et les entreprises privées subissent une pression constante. Les incidents se succèdent, révélant une réalité de plus en plus claire : le système numérique français est fragilisé par des failles répétées et difficiles à contenir.
Parmi les faits récents, le service France Identité a été touché par des compromissions de données sensibles, mettant en lumière les limites des dispositifs censés sécuriser l’identité numérique. De son côté, l’Agence de Services et de Paiement (ASP) a subi une intrusion informatique ayant permis l’accès non autorisé à des documents contenant potentiellement des données personnelles.
Cyberattaque ANTS : Des millions de données potentiellement exposées
Les informations exposées sont particulièrement délicates : identité civile (nom, prénom), numéro de sécurité sociale, adresse postale, montants d’aides et coordonnées bancaires (RIB). Une fois ces éléments dérobés, ils deviennent des outils efficaces pour des fraudes ou des usurpations d’identité.
Une série d’incidents qui s’inscrit dans une tendance lourde
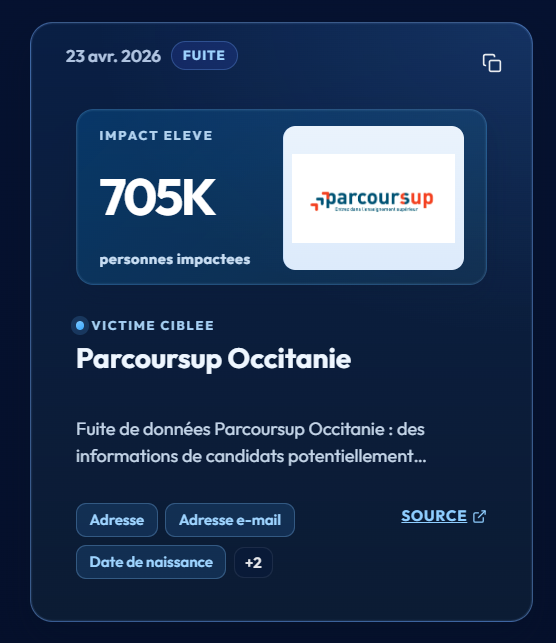
Au-delà de ces cas, la situation globale montre une aggravation continue des attaques. Les cybermenaces ne ciblent plus uniquement des structures isolées, mais touchent l’ensemble de l’écosystème numérique : services publics, plateformes éducatives et entreprises privées. Des organismes comme France Titres ont déjà été victimes de fuites massives de données personnelles. Le système Parcoursup a également été concerné, avec des informations scolaires et familiales exposées à grande échelle. Même les institutions fiscales, comme la Direction générale des Finances publiques, ont été visées.
Dans le secteur privé, les compromissions se multiplient également : entreprises de services, enseignes commerciales et plateformes numériques ont vu leurs bases de données clients exposées, parfois avec des informations bancaires sensibles.
Une explosion du nombre de comptes compromis
Les analyses récentes confirment cette évolution inquiétante. Au cours du premier trimestre 2026, des dizaines de millions de comptes ont été touchés en France, avec une progression très rapide des incidents.
Sur une période plus longue, l’accumulation est encore plus marquante : depuis près de vingt ans, des centaines de millions de comptes français ont été exposés, incluant mots de passe, adresses électroniques, numéros de téléphone et données personnelles.
Cette dynamique montre que les violations de données ne sont plus des cas exceptionnels, mais une réalité devenue structurelle. Une caractéristique essentielle de ces fuites est leur persistance. Une donnée volée ne disparaît pas : elle circule, se revend et peut être exploitée longtemps après l’incident initial.
Une adresse email, un identifiant ou un numéro de sécurité sociale exposé peut servir des années plus tard à des tentatives de fraude, de phishing ou d’usurpation. Le danger ne s’éteint donc pas avec la correction technique de la faille.
Des systèmes numériques toujours plus complexes
L’évolution des infrastructures numériques accentue également les risques. L’augmentation des services connectés, du stockage cloud et des outils basés sur l’intelligence artificielle élargit considérablement la surface d’attaque.
Chaque nouveau service ajouté au réseau peut constituer une faille potentielle. Dans ce contexte, la complexité technique croissante rend la sécurisation globale plus difficile à maîtriser. La question n’est plus seulement d’empêcher les attaques, mais de limiter leurs effets. Les cybermenaces font désormais partie intégrante du paysage numérique.
Les institutions publiques, malgré les dispositifs de protection en place, doivent composer avec un environnement instable où les attaques évoluent en permanence. La sécurité devient ainsi un processus continu plutôt qu’un état acquis.
Dans ce contexte, la protection des données personnelles et la confiance numérique apparaissent comme des enjeux majeurs, au cœur d’une transformation profonde des usages et des risques.